Canggihnya Spyware Pegasus Buatan Israel, Tak Perlu Klik, Dipakai Listyo Sigit Sadap Prabowo?

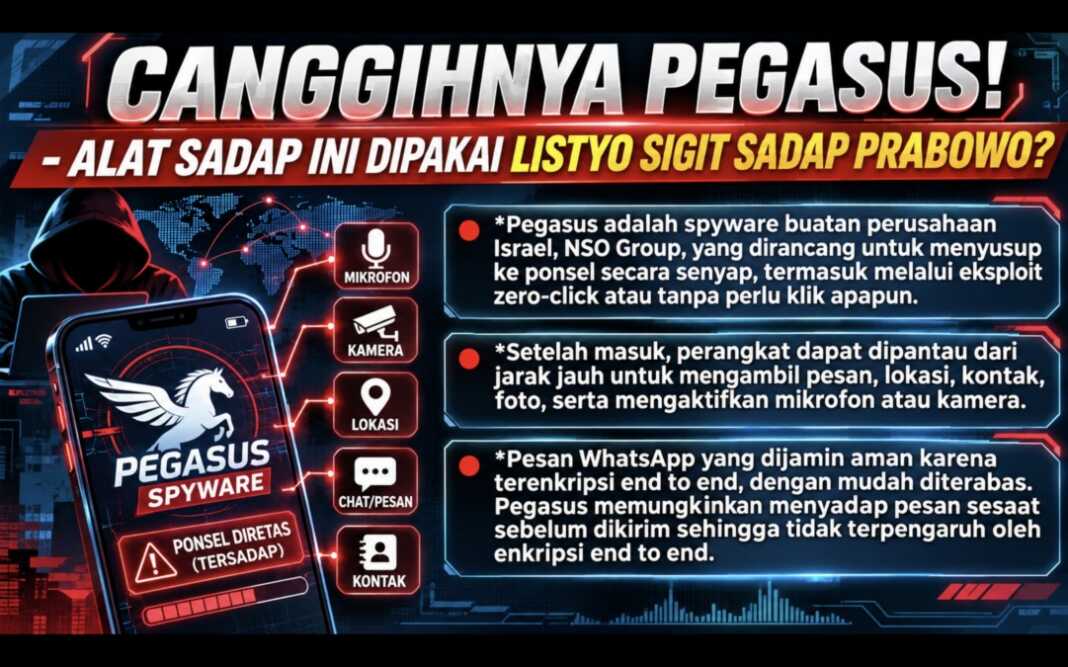
SulawesiPos.com – Pegasus adalah spyware buatan perusahaan Israel, NSO Group, yang dirancang untuk menyusup ke ponsel secara senyap, termasuk melalui eksploit zero-click atau tanpa perlu klik apapun.

Setelah masuk, perangkat dapat dipantau dari jarak jauh untuk mengambil pesan, lokasi, kontak, foto, serta mengaktifkan mikrofon atau kamera.

Pesan WhatsApp yang dijamin aman karena terenkripsi end to end, dengan mudah diterabas. Pegassus memungkinkan menyadap pesan sesaat sebelum dikirim sehingga tidak terpengaruh oleh enkripsi end to end.

Pegasus tak membutuhkan klik untuk menanam spyware. Ini berbeda dengan alat sadap pada umumnya yang memerlukan klik, seperti undangan dalam bentuk pdf atau pesan WA dan SMS yang jika diklik akan langsung menanam spyware.

Teknologi Israel ini kembali menjadi perhatian setelah Polri menetapkan Listyo Sigit Prabowo dan dua perwira lain sebagai tersangka dugaan penyadapan ilegal pada 3 November 2026.

Penyidik tidak menyatakan Pegasus atau NSO Group digunakan dalam perkara tersebut. Uraian ini hanya menjelaskan teknologi Pegasus secara umum, bukan menyimpulkan alat yang dipakai dalam kasus itu.

Pegasus dikembangkan NSO Group sebagai sistem intelijen siber yang dijual kepada pemerintah atau lembaga penegak hukum.

Organisasi hak asasi manusia menyoroti risiko penggunaannya terhadap jurnalis, aktivis, oposisi, dan pembela HAM.

Kemampuan utamanya bukan sekadar menyadap jaringan, melainkan mengambil alih sebagian fungsi perangkat korban sehingga data dapat dilihat dari titik akhir komunikasi.

Di Indonesia, Amnesty International pada 2024 mendokumentasikan bukti perdagangan dan penggunaan berbagai teknologi spyware kepada perusahaan serta lembaga negara sepanjang 2017–2023, termasuk Polri dan Badan Siber dan Sandi Negara.

Laporan itu mengaitkan Q Cyber Technologies dengan NSO Group, tetapi tidak membuktikan Pegasus dipakai untuk menyadap orang tertentu.

“Perdagangan rahasia alat spyware semacam ini terus berlangsung pada saat hak kebebasan berekspresi, berkumpul secara damai, dan berserikat sudah berada di bawah ancaman di negara tersebut,” kata Jurre van Bergen dari Amnesty International.

BACA JUGA:  Tanda-tanda HP Disadap: Baterai Boros dan Ponsel Panas, Ini Cara Cek Perangkat Apple dan Android

Keunggulan Pegasus terletak pada kombinasi serangan tanpa interaksi pengguna, akses luas ke data di dalam perangkat, kemampuan bekerja diam-diam, serta infrastruktur kendali yang memungkinkan operator mengelola target dan hasil pemantauan dari jarak jauh.

Zero-Click Menjadi Keunggulan Utama

Istilah zero-click merujuk pada teknik infeksi yang tidak memerlukan tindakan korban. Ponsel dapat memproses pesan, panggilan, gambar, atau data jaringan tertentu secara otomatis, lalu celah dalam sistem atau aplikasi dimanfaatkan untuk menjalankan rangkaian kode berbahaya.

Serangan semacam ini berbeda dari metode one-click yang membutuhkan korban membuka tautan atau berkas.

Meski demikian, tidak semua kampanye Pegasus menggunakan zero-click; sebagian serangan tetap dapat mengandalkan tautan, rekayasa sosial, atau kelemahan yang hanya berlaku pada perangkat dan versi tertentu.

Keunggulan Pegasus membuat korban sering tidak melihat tanda yang lazim, seperti aplikasi baru, ikon mencurigakan, atau pesan yang jelas-jelas berbahaya.

Dalam sejumlah investigasi, korban baru mengetahui kemungkinan serangan setelah perangkat dianalisis laboratorium forensik.

Cara Kerja Pegasus secara Umum

1. Operator menentukan target dan perangkat.

Operasi dimulai dengan penentuan identitas target, biasanya melalui nomor telepon atau pengenal perangkat. Sistem kemudian mengelola target dan hasil pemantauan sebagai satu kasus.

2. Muatan spyware dikirim melalui jalur serangan.

Pada serangan berbasis klik, korban diarahkan ke tautan atau berkas yang telah disiapkan. Pada serangan zero-click, ponsel menerima data yang tampak seperti lalu lintas komunikasi biasa dan memprosesnya secara otomatis, sehingga korban tidak perlu melakukan tindakan apa pun.

3. Celah keamanan dimanfaatkan untuk memasang implant.

Rangkaian eksploit berusaha melewati perlindungan sistem, menaikkan hak akses, lalu menempatkan komponen Pegasus di perangkat. Pada tahap ini, penyerang memanfaatkan kerentanan tertentu; jenis celah, kode, dan langkah teknisnya berbeda-beda dan dapat ditutup melalui pembaruan keamanan.

4. Perangkat terhubung ke infrastruktur kendali.

Setelah aktif, komponen pengintai berkomunikasi dengan server kendali melalui jaringan perantara. Analisis Amnesty terhadap materi internal NSO menyebut adanya jaringan transmisi anonim dan dasbor pelanggan yang digunakan untuk mengatur operasi, mengelola kasus, serta menerima hasil pemantauan.

BACA JUGA:  Dedikasi 24 Tahun Antar Prof Niswar Raih Suguru Yamaguchi Memorial Award

5. Data dikumpulkan dan dikirim ke operator.

Pegasus dapat mengambil data yang tersimpan di perangkat, membaca komunikasi yang sudah terbuka di layar atau telah didekripsi oleh aplikasi, memantau lokasi, dan dalam kondisi tertentu mengakses mikrofon atau kamera.

Data itu kemudian dikirim secara selektif ke penyimpanan yang dikendalikan operator agar pengumpulan dapat berlangsung tanpa harus memindahkan seluruh isi ponsel sekaligus.

Bukan Berarti Membobol Enkripsi dari Luar

Pegasus tidak harus memecahkan enkripsi layanan pesan dari server penyedia. Jika perangkat telah dikuasai, spyware dapat membaca pesan ketika pesan itu tampil setelah didekripsi atau saat pengguna menulisnya sebelum dikirim, sehingga perlindungan enkripsi dari ujung ke ujung tidak lagi cukup untuk melindungi titik akhir yang sudah terinfeksi.

Inilah alasan ponsel menjadi sasaran penting dalam operasi pengintaian digital. Penyadap tidak perlu selalu mengambil data dari kabel atau pusat data; cukup berusaha menguasai perangkat yang menjadi tempat pesan, foto, lokasi, dan aktivitas pengguna diproses.

Mengapa Sulit Dideteksi?

Pegasus dirancang untuk bekerja dengan jejak seminimal mungkin dan dapat memanfaatkan proses sistem yang sudah berjalan. Serangan zero-click juga tidak meninggalkan tindakan korban yang mudah diingat, seperti mengeklik tautan pada waktu tertentu.

Pemeriksaan biasanya membutuhkan pencitraan perangkat dan analisis forensik oleh ahli keamanan siber.

Citizen Lab dan Amnesty Security Lab, misalnya, menggunakan indikator teknis untuk menilai infeksi dan menghubungkan aktivitas pada perangkat dengan infrastruktur spyware tertentu.

Apple menyebut notifikasi ancaman yang dikirim kepada pengguna berisiko tinggi sebagai sinyal serius bahwa perangkat kemungkinan menjadi sasaran spyware yang disponsori pemerintah.

Notifikasi tersebut bukan vonis pengadilan dan tidak selalu muncul pada setiap kasus, sehingga pemilik perangkat yang menerimanya disarankan meminta bantuan ahli.

BACA JUGA:  Siapa Jenderal Bintang Empat Inisial L Terkait Kasus Penyadapan Prabowo dan Seskab Teddy

Apple juga menyediakan Lockdown Mode, yakni mode perlindungan ekstrem yang membatasi sejumlah fitur yang kerap menjadi permukaan serangan, seperti lampiran pesan tertentu, pratinjau tautan, teknologi web kompleks, panggilan FaceTime dari orang yang tidak dikenal, dan pemasangan profil konfigurasi.

Fitur ini mengurangi permukaan serangan, tetapi bukan antivirus dan tidak menjamin perangkat yang telah terinfeksi otomatis pulih.

Konteks Indonesia dan Perkara Listyo Sigit

Temuan Amnesty mengenai perdagangan spyware di Indonesia menunjukkan adanya pasar teknologi pengawasan yang perlu diawasi, tetapi laporan tersebut tidak mengidentifikasi individu yang menjadi korban dan tidak membuktikan penggunaan Pegasus dalam perkara Listyo Sigit.

Penyebutan Q Cyber Technologies yang terhubung dengan NSO Group juga tidak sama dengan bukti bahwa Pegasus dipakai oleh lembaga tertentu terhadap Presiden atau pejabat negara.

Dalam perkara yang diumumkan Polri pada 3 November 2026, penyidik menyebut dugaan penyadapan tanpa prosedur, akses ilegal, dan penghapusan data elektronik serta menetapkan Listyo Sigit, Ahrie Sonta Nasution, dan Eko Hadi Santoso sebagai tersangka.

Keterangan resmi yang tersedia tidak menyebut nama Pegasus, NSO Group, jenis perangkat yang dipakai, atau hasil forensik yang mengaitkan perkara tersebut dengan spyware Israel itu.

NSO Group menyatakan Pegasus hanya dilisensikan kepada pemerintah dan lembaga penegak hukum untuk penyidikan kejahatan serius serta terorisme, dengan persetujuan otoritas ekspor Israel.

Di sisi lain, laporan Amnesty dan Citizen Lab menyoroti dugaan penyalahgunaan teknologi semacam itu terhadap kelompok masyarakat sipil dan mendesak transparansi, pengawasan, serta perlindungan hak asasi.

Pegasus dapat dikategorikan sebagai spyware berkemampuan tinggi yang memanfaatkan celah keamanan untuk mengambil alih titik akhir komunikasi, bukan sebagai bukti otomatis dalam perkara penyadapan tertentu.

Status Listyo Sigit dan dua tersangka lain masih berada dalam proses hukum dan belum menjadi putusan pengadilan.*

SulawesiPos.com – Pegasus adalah spyware buatan perusahaan Israel, NSO Group, yang dirancang untuk menyusup ke ponsel secara senyap, termasuk melalui eksploit zero-click atau tanpa perlu klik apapun.

Setelah masuk, perangkat dapat dipantau dari jarak jauh untuk mengambil pesan, lokasi, kontak, foto, serta mengaktifkan mikrofon atau kamera.

Pesan WhatsApp yang dijamin aman karena terenkripsi end to end, dengan mudah diterabas. Pegassus memungkinkan menyadap pesan sesaat sebelum dikirim sehingga tidak terpengaruh oleh enkripsi end to end.

Pegasus tak membutuhkan klik untuk menanam spyware. Ini berbeda dengan alat sadap pada umumnya yang memerlukan klik, seperti undangan dalam bentuk pdf atau pesan WA dan SMS yang jika diklik akan langsung menanam spyware.

Teknologi Israel ini kembali menjadi perhatian setelah Polri menetapkan Listyo Sigit Prabowo dan dua perwira lain sebagai tersangka dugaan penyadapan ilegal pada 3 November 2026.

Penyidik tidak menyatakan Pegasus atau NSO Group digunakan dalam perkara tersebut. Uraian ini hanya menjelaskan teknologi Pegasus secara umum, bukan menyimpulkan alat yang dipakai dalam kasus itu.

Pegasus dikembangkan NSO Group sebagai sistem intelijen siber yang dijual kepada pemerintah atau lembaga penegak hukum.

Organisasi hak asasi manusia menyoroti risiko penggunaannya terhadap jurnalis, aktivis, oposisi, dan pembela HAM.

Kemampuan utamanya bukan sekadar menyadap jaringan, melainkan mengambil alih sebagian fungsi perangkat korban sehingga data dapat dilihat dari titik akhir komunikasi.

Di Indonesia, Amnesty International pada 2024 mendokumentasikan bukti perdagangan dan penggunaan berbagai teknologi spyware kepada perusahaan serta lembaga negara sepanjang 2017–2023, termasuk Polri dan Badan Siber dan Sandi Negara.

Laporan itu mengaitkan Q Cyber Technologies dengan NSO Group, tetapi tidak membuktikan Pegasus dipakai untuk menyadap orang tertentu.

“Perdagangan rahasia alat spyware semacam ini terus berlangsung pada saat hak kebebasan berekspresi, berkumpul secara damai, dan berserikat sudah berada di bawah ancaman di negara tersebut,” kata Jurre van Bergen dari Amnesty International.

BACA JUGA:  Para Jenderal Ditangkap Diduga Terkait Penyadapan Presiden Prabowo dan Seskab Teddy

Keunggulan Pegasus terletak pada kombinasi serangan tanpa interaksi pengguna, akses luas ke data di dalam perangkat, kemampuan bekerja diam-diam, serta infrastruktur kendali yang memungkinkan operator mengelola target dan hasil pemantauan dari jarak jauh.

Zero-Click Menjadi Keunggulan Utama

Istilah zero-click merujuk pada teknik infeksi yang tidak memerlukan tindakan korban. Ponsel dapat memproses pesan, panggilan, gambar, atau data jaringan tertentu secara otomatis, lalu celah dalam sistem atau aplikasi dimanfaatkan untuk menjalankan rangkaian kode berbahaya.

Serangan semacam ini berbeda dari metode one-click yang membutuhkan korban membuka tautan atau berkas.

Meski demikian, tidak semua kampanye Pegasus menggunakan zero-click; sebagian serangan tetap dapat mengandalkan tautan, rekayasa sosial, atau kelemahan yang hanya berlaku pada perangkat dan versi tertentu.

Keunggulan Pegasus membuat korban sering tidak melihat tanda yang lazim, seperti aplikasi baru, ikon mencurigakan, atau pesan yang jelas-jelas berbahaya.

Dalam sejumlah investigasi, korban baru mengetahui kemungkinan serangan setelah perangkat dianalisis laboratorium forensik.

Cara Kerja Pegasus secara Umum

1. Operator menentukan target dan perangkat.

Operasi dimulai dengan penentuan identitas target, biasanya melalui nomor telepon atau pengenal perangkat. Sistem kemudian mengelola target dan hasil pemantauan sebagai satu kasus.

2. Muatan spyware dikirim melalui jalur serangan.

Pada serangan berbasis klik, korban diarahkan ke tautan atau berkas yang telah disiapkan. Pada serangan zero-click, ponsel menerima data yang tampak seperti lalu lintas komunikasi biasa dan memprosesnya secara otomatis, sehingga korban tidak perlu melakukan tindakan apa pun.

3. Celah keamanan dimanfaatkan untuk memasang implant.

Rangkaian eksploit berusaha melewati perlindungan sistem, menaikkan hak akses, lalu menempatkan komponen Pegasus di perangkat. Pada tahap ini, penyerang memanfaatkan kerentanan tertentu; jenis celah, kode, dan langkah teknisnya berbeda-beda dan dapat ditutup melalui pembaruan keamanan.

4. Perangkat terhubung ke infrastruktur kendali.

Setelah aktif, komponen pengintai berkomunikasi dengan server kendali melalui jaringan perantara. Analisis Amnesty terhadap materi internal NSO menyebut adanya jaringan transmisi anonim dan dasbor pelanggan yang digunakan untuk mengatur operasi, mengelola kasus, serta menerima hasil pemantauan.

BACA JUGA:  Delapan Agen AI Gempur Taiwan, Ribuan Data Pemerintah Bocor dalam Serangan Siber Generasi Baru

5. Data dikumpulkan dan dikirim ke operator.

Pegasus dapat mengambil data yang tersimpan di perangkat, membaca komunikasi yang sudah terbuka di layar atau telah didekripsi oleh aplikasi, memantau lokasi, dan dalam kondisi tertentu mengakses mikrofon atau kamera.

Data itu kemudian dikirim secara selektif ke penyimpanan yang dikendalikan operator agar pengumpulan dapat berlangsung tanpa harus memindahkan seluruh isi ponsel sekaligus.

Bukan Berarti Membobol Enkripsi dari Luar

Pegasus tidak harus memecahkan enkripsi layanan pesan dari server penyedia. Jika perangkat telah dikuasai, spyware dapat membaca pesan ketika pesan itu tampil setelah didekripsi atau saat pengguna menulisnya sebelum dikirim, sehingga perlindungan enkripsi dari ujung ke ujung tidak lagi cukup untuk melindungi titik akhir yang sudah terinfeksi.

Inilah alasan ponsel menjadi sasaran penting dalam operasi pengintaian digital. Penyadap tidak perlu selalu mengambil data dari kabel atau pusat data; cukup berusaha menguasai perangkat yang menjadi tempat pesan, foto, lokasi, dan aktivitas pengguna diproses.

Mengapa Sulit Dideteksi?

Pegasus dirancang untuk bekerja dengan jejak seminimal mungkin dan dapat memanfaatkan proses sistem yang sudah berjalan. Serangan zero-click juga tidak meninggalkan tindakan korban yang mudah diingat, seperti mengeklik tautan pada waktu tertentu.

Pemeriksaan biasanya membutuhkan pencitraan perangkat dan analisis forensik oleh ahli keamanan siber.

Citizen Lab dan Amnesty Security Lab, misalnya, menggunakan indikator teknis untuk menilai infeksi dan menghubungkan aktivitas pada perangkat dengan infrastruktur spyware tertentu.

Apple menyebut notifikasi ancaman yang dikirim kepada pengguna berisiko tinggi sebagai sinyal serius bahwa perangkat kemungkinan menjadi sasaran spyware yang disponsori pemerintah.

Notifikasi tersebut bukan vonis pengadilan dan tidak selalu muncul pada setiap kasus, sehingga pemilik perangkat yang menerimanya disarankan meminta bantuan ahli.

BACA JUGA:  Anak di Bawah 16 Tahun Kini Jadi Fokus Utama Perlindungan Siber Nasional Malaysia

Apple juga menyediakan Lockdown Mode, yakni mode perlindungan ekstrem yang membatasi sejumlah fitur yang kerap menjadi permukaan serangan, seperti lampiran pesan tertentu, pratinjau tautan, teknologi web kompleks, panggilan FaceTime dari orang yang tidak dikenal, dan pemasangan profil konfigurasi.

Fitur ini mengurangi permukaan serangan, tetapi bukan antivirus dan tidak menjamin perangkat yang telah terinfeksi otomatis pulih.

Konteks Indonesia dan Perkara Listyo Sigit

Temuan Amnesty mengenai perdagangan spyware di Indonesia menunjukkan adanya pasar teknologi pengawasan yang perlu diawasi, tetapi laporan tersebut tidak mengidentifikasi individu yang menjadi korban dan tidak membuktikan penggunaan Pegasus dalam perkara Listyo Sigit.

Penyebutan Q Cyber Technologies yang terhubung dengan NSO Group juga tidak sama dengan bukti bahwa Pegasus dipakai oleh lembaga tertentu terhadap Presiden atau pejabat negara.

Dalam perkara yang diumumkan Polri pada 3 November 2026, penyidik menyebut dugaan penyadapan tanpa prosedur, akses ilegal, dan penghapusan data elektronik serta menetapkan Listyo Sigit, Ahrie Sonta Nasution, dan Eko Hadi Santoso sebagai tersangka.

Keterangan resmi yang tersedia tidak menyebut nama Pegasus, NSO Group, jenis perangkat yang dipakai, atau hasil forensik yang mengaitkan perkara tersebut dengan spyware Israel itu.

NSO Group menyatakan Pegasus hanya dilisensikan kepada pemerintah dan lembaga penegak hukum untuk penyidikan kejahatan serius serta terorisme, dengan persetujuan otoritas ekspor Israel.

Di sisi lain, laporan Amnesty dan Citizen Lab menyoroti dugaan penyalahgunaan teknologi semacam itu terhadap kelompok masyarakat sipil dan mendesak transparansi, pengawasan, serta perlindungan hak asasi.

Pegasus dapat dikategorikan sebagai spyware berkemampuan tinggi yang memanfaatkan celah keamanan untuk mengambil alih titik akhir komunikasi, bukan sebagai bukti otomatis dalam perkara penyadapan tertentu.

Status Listyo Sigit dan dua tersangka lain masih berada dalam proses hukum dan belum menjadi putusan pengadilan.*

Artikel Terkait

Terpopuler

Artikel Terbaru