AliExpress Dituding Melacak Pengguna Lewat “Suara Siluman”, Sidik Digital Tetap Mengenali Perangkat Meski Kuki Dihapus

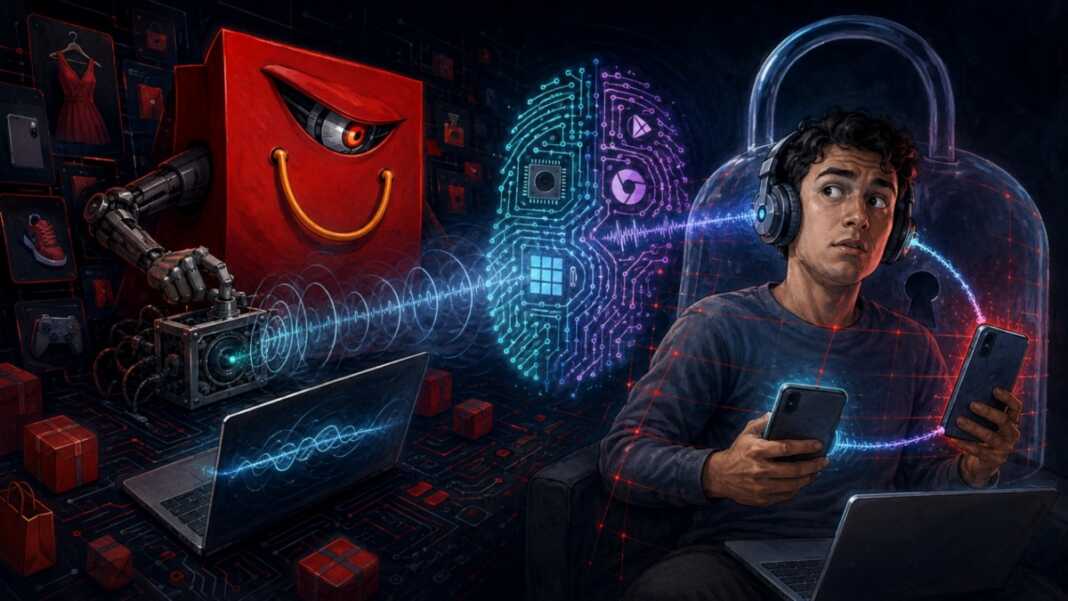
SulawesiPos.com – Platform perdagangan elektronik asal China, AliExpress, dituding menjalankan dua skrip tersembunyi pada situsnya untuk menghasilkan sinyal audio tanpa suara melalui Web Audio API dan mengukur cara perangkat memprosesnya, sehingga komputer atau ponsel dapat dikenali tanpa kuki, berdasarkan penyelidikan teknis yang dipublikasikan pada Agustus 2026 setelah gangguan perpindahan koneksi pada sebuah headset Bluetooth membongkar aktivitas tersebut. Demikian laporan Qazinform News Agency pada 24 Agustus 2026.

Temuan tersebut tidak menunjukkan bahwa AliExpress mengaktifkan mikrofon, mendengarkan percakapan, atau merekam suara pengguna, tetapi mengungkap dugaan pemanfaatan sistem pengolah audio sebagai salah satu unsur pembentuk sidik digital perangkat.

Brave menjelaskan bahwa AliExpress diduga menghasilkan suara yang tidak dapat didengar, kemudian mengukur perbedaan kecil dalam cara perangkat setiap pengguna mengolah sinyal tersebut untuk membantu membedakan satu perangkat dari perangkat lainnya.

Teknik itu dikenal sebagai WebAudio fingerprinting, yakni metode pengenalan perangkat dengan menghasilkan sinyal audio standar, memprosesnya melalui peramban dan perangkat keras, lalu membaca variasi kecil pada hasil pengolahannya.

Perbedaan pada jenis prosesor, perangkat audio, pengandar, sistem operasi, dan versi peramban dapat menyebabkan sinyal yang sama menghasilkan keluaran yang sedikit berbeda, sehingga kombinasinya berpotensi membentuk tanda pengenal semiunik.

Berbeda dari kuki yang disimpan pada peramban dan relatif mudah dihapus, sidik perangkat dibangun dari karakteristik teknis komputer atau ponsel, sehingga sebuah situs berpotensi mengenali peramban yang pernah berkunjung meskipun kukinya telah dibersihkan atau mode penyamaran digunakan.

Namun, sidik audio saja biasanya belum cukup untuk memastikan identitas seseorang, sehingga keakuratannya meningkat apabila dipadukan dengan banyak karakteristik lain dari peramban, perangkat keras, dan perilaku pengguna.

BACA JUGA:  Apple Siapkan Siri Lebih Privat, Riwayat Percakapan Bisa Terhapus Otomatis

Gangguan Headset Membongkar Aktivitas Tersembunyi

Mekanisme tersebut diketahui secara tidak sengaja ketika seorang pengembang dengan nama samaran laserphile mendapati headset Bluetooth multipoint miliknya berhenti berpindah secara otomatis dari komputer ke telepon setiap kali laman AliExpress dibuka melalui Firefox atau Chrome.

Headset multipoint dirancang agar tetap terhubung dengan dua perangkat sekaligus, tetapi kanal audio dari komputer dianggap aktif ketika situs AliExpress terbuka sehingga pemutaran suara dari telepon terganggu.

Menutup tab AliExpress segera mengembalikan fungsi headset, sedangkan membisukan tab, peramban, ataupun volume Windows tidak menyelesaikan gangguan tersebut.

Pemeriksaan awal tidak menemukan video, musik, iklan bersuara, atau elemen media lain yang sedang diputar, sehingga penyelidikan diarahkan pada aktivitas Web Audio API di belakang layar.

Analisis selanjutnya menemukan dua objek AudioContext tersembunyi yang dibuat oleh skrip bernama collina.js dan fireyejs.js, yang dimuat melalui infrastruktur Alibaba dan dikaitkan dengan perangkat keamanan serta pencegahan penyalahgunaan perusahaan.

Kedua skrip itu membentuk rangkaian pengolahan audio yang melibatkan osilator berbentuk gelombang gigi gergaji, penganalisis sinyal, pemroses skrip, serta pengatur penguatan suara atau GainNode.

Nilai penguatan suara dibuat nol agar tidak terdengar oleh manusia, tetapi rangkaian tetap dihubungkan dengan tujuan keluaran audio sehingga peramban dan sistem operasi terus menganggap kanal tersebut aktif.

Web Audio API sebenarnya merupakan teknologi sah yang memungkinkan pengembang membuat, memproses, memadukan, dan memvisualisasikan suara pada laman web, tetapi hasil pemrosesannya juga dapat disalahgunakan sebagai salah satu sumber sidik peramban.

BACA JUGA:  Apple Siapkan Siri Lebih Privat, Riwayat Percakapan Bisa Terhapus Otomatis

Bukan Hanya Audio, Jejak Perangkat Dikumpulkan Berlapis

Penyelidikan menemukan bahwa skrip tersebut juga memeriksa data Canvas dan WebGL, resolusi layar, kapasitas memori, jumlah utas prosesor, format media yang didukung, perilaku WebRTC, plugin terpasang, serta gerakan tetikus, sentuhan, fokus, dan pengguliran halaman.

Canvas dapat menunjukkan perbedaan kecil dalam cara peramban dan kartu grafis menggambar objek dua dimensi, sedangkan WebGL dapat mengungkap karakteristik pemrosesan grafis dan kemampuan GPU.

Apabila puluhan parameter tersebut digabungkan, sebuah situs dapat menghasilkan profil teknis yang jauh lebih khas dibandingkan penggunaan sidik audio secara terpisah.

Mozilla mendefinisikan browser fingerprinting sebagai praktik mengumpulkan dan menggabungkan berbagai karakteristik peramban serta sistem operasi untuk mengenali peramban tertentu dan, secara tidak langsung, penggunanya.

Skrip yang diperiksa berada pada bagian infrastruktur Alibaba yang diasosiasikan dengan sistem antipenipuan, sehingga teknologi tersebut mungkin digunakan untuk mendeteksi robot, pencurian harga otomatis, pembayaran mencurigakan, pembuatan akun massal, atau penyalahgunaan kupon.

Meskipun pencegahan penipuan merupakan kepentingan bisnis yang sah, penggunaan teknik pengenalan perangkat tanpa pemberitahuan yang mudah dipahami menimbulkan persoalan mengenai transparansi, dasar pemrosesan data, persetujuan pengguna, dan batas antara keamanan dengan pelacakan.

Peneliti belum dapat memastikan apakah data tersebut digunakan sebagai pengenal permanen, salah satu komponen penilaian risiko keamanan, sarana analisis perilaku konsumen, atau gabungan dari beberapa tujuan karena sistem pada server Alibaba tidak dapat diperiksa dari luar.

AliExpress dan Alibaba juga belum menyampaikan tanggapan publik yang menjelaskan tujuan, masa penyimpanan, cakupan pemrosesan, ataupun mekanisme perlindungan terhadap data sidik perangkat tersebut ketika laporan ini diterbitkan.

BACA JUGA:  Apple Siapkan Siri Lebih Privat, Riwayat Percakapan Bisa Terhapus Otomatis

Perlindungan Privasi di Tengah Era Pelacakan Tanpa Kuki

Brave menyatakan perambannya memblokir skrip AliExpress yang telah dikenali dan menggunakan teknik farbling untuk menambahkan variasi kecil pada hasil Web Audio, Canvas, dan fitur lain agar sebuah situs kesulitan memperoleh sidik yang stabil.

Farbling membuat satu situs menerima hasil yang konsisten selama sesi berlangsung, tetapi situs berbeda atau sesi berikutnya memperoleh hasil yang telah diubah sehingga pelacakan lintas situs menjadi lebih sulit.

Pengguna dapat mengurangi risiko dengan memperbarui peramban, mengaktifkan perlindungan antipenjejakan, membatasi izin situs, menggunakan peramban berorientasi privasi, dan memasang pemblokir konten tepercaya, meskipun pengaturan terlalu ketat terkadang mengganggu fungsi masuk, pembayaran, atau pencegahan penipuan.

Mode penyamaran tidak membuat pengguna sepenuhnya anonim karena fungsi utamanya adalah mengurangi penyimpanan riwayat serta kuki pada perangkat setelah sesi ditutup, bukan menyembunyikan seluruh karakteristik perangkat dari situs yang dikunjungi.

Kasus AliExpress memperlihatkan bahwa pelacakan digital telah berkembang jauh melampaui kuki, sebab cara sebuah komputer menggambar gambar, mengolah suara, menjalankan perangkat keras, dan merespons interaksi kini dapat dirangkai menjadi penanda pengenal.

Gangguan kecil pada sebuah headset akhirnya membuka persoalan besar bagi masa depan privasi internet, yakni apakah teknologi yang sah untuk keamanan boleh bekerja secara tidak terlihat tanpa memberikan pengetahuan, pilihan, dan kendali yang layak kepada manusia sebagai pemilik data. (Ali)

SulawesiPos.com – Platform perdagangan elektronik asal China, AliExpress, dituding menjalankan dua skrip tersembunyi pada situsnya untuk menghasilkan sinyal audio tanpa suara melalui Web Audio API dan mengukur cara perangkat memprosesnya, sehingga komputer atau ponsel dapat dikenali tanpa kuki, berdasarkan penyelidikan teknis yang dipublikasikan pada Agustus 2026 setelah gangguan perpindahan koneksi pada sebuah headset Bluetooth membongkar aktivitas tersebut. Demikian laporan Qazinform News Agency pada 24 Agustus 2026.

Temuan tersebut tidak menunjukkan bahwa AliExpress mengaktifkan mikrofon, mendengarkan percakapan, atau merekam suara pengguna, tetapi mengungkap dugaan pemanfaatan sistem pengolah audio sebagai salah satu unsur pembentuk sidik digital perangkat.

Brave menjelaskan bahwa AliExpress diduga menghasilkan suara yang tidak dapat didengar, kemudian mengukur perbedaan kecil dalam cara perangkat setiap pengguna mengolah sinyal tersebut untuk membantu membedakan satu perangkat dari perangkat lainnya.

Teknik itu dikenal sebagai WebAudio fingerprinting, yakni metode pengenalan perangkat dengan menghasilkan sinyal audio standar, memprosesnya melalui peramban dan perangkat keras, lalu membaca variasi kecil pada hasil pengolahannya.

Perbedaan pada jenis prosesor, perangkat audio, pengandar, sistem operasi, dan versi peramban dapat menyebabkan sinyal yang sama menghasilkan keluaran yang sedikit berbeda, sehingga kombinasinya berpotensi membentuk tanda pengenal semiunik.

Berbeda dari kuki yang disimpan pada peramban dan relatif mudah dihapus, sidik perangkat dibangun dari karakteristik teknis komputer atau ponsel, sehingga sebuah situs berpotensi mengenali peramban yang pernah berkunjung meskipun kukinya telah dibersihkan atau mode penyamaran digunakan.

Namun, sidik audio saja biasanya belum cukup untuk memastikan identitas seseorang, sehingga keakuratannya meningkat apabila dipadukan dengan banyak karakteristik lain dari peramban, perangkat keras, dan perilaku pengguna.

BACA JUGA:  Apple Siapkan Siri Lebih Privat, Riwayat Percakapan Bisa Terhapus Otomatis

Gangguan Headset Membongkar Aktivitas Tersembunyi

Mekanisme tersebut diketahui secara tidak sengaja ketika seorang pengembang dengan nama samaran laserphile mendapati headset Bluetooth multipoint miliknya berhenti berpindah secara otomatis dari komputer ke telepon setiap kali laman AliExpress dibuka melalui Firefox atau Chrome.

Headset multipoint dirancang agar tetap terhubung dengan dua perangkat sekaligus, tetapi kanal audio dari komputer dianggap aktif ketika situs AliExpress terbuka sehingga pemutaran suara dari telepon terganggu.

Menutup tab AliExpress segera mengembalikan fungsi headset, sedangkan membisukan tab, peramban, ataupun volume Windows tidak menyelesaikan gangguan tersebut.

Pemeriksaan awal tidak menemukan video, musik, iklan bersuara, atau elemen media lain yang sedang diputar, sehingga penyelidikan diarahkan pada aktivitas Web Audio API di belakang layar.

Analisis selanjutnya menemukan dua objek AudioContext tersembunyi yang dibuat oleh skrip bernama collina.js dan fireyejs.js, yang dimuat melalui infrastruktur Alibaba dan dikaitkan dengan perangkat keamanan serta pencegahan penyalahgunaan perusahaan.

Kedua skrip itu membentuk rangkaian pengolahan audio yang melibatkan osilator berbentuk gelombang gigi gergaji, penganalisis sinyal, pemroses skrip, serta pengatur penguatan suara atau GainNode.

Nilai penguatan suara dibuat nol agar tidak terdengar oleh manusia, tetapi rangkaian tetap dihubungkan dengan tujuan keluaran audio sehingga peramban dan sistem operasi terus menganggap kanal tersebut aktif.

Web Audio API sebenarnya merupakan teknologi sah yang memungkinkan pengembang membuat, memproses, memadukan, dan memvisualisasikan suara pada laman web, tetapi hasil pemrosesannya juga dapat disalahgunakan sebagai salah satu sumber sidik peramban.

BACA JUGA:  Apple Siapkan Siri Lebih Privat, Riwayat Percakapan Bisa Terhapus Otomatis

Bukan Hanya Audio, Jejak Perangkat Dikumpulkan Berlapis

Penyelidikan menemukan bahwa skrip tersebut juga memeriksa data Canvas dan WebGL, resolusi layar, kapasitas memori, jumlah utas prosesor, format media yang didukung, perilaku WebRTC, plugin terpasang, serta gerakan tetikus, sentuhan, fokus, dan pengguliran halaman.

Canvas dapat menunjukkan perbedaan kecil dalam cara peramban dan kartu grafis menggambar objek dua dimensi, sedangkan WebGL dapat mengungkap karakteristik pemrosesan grafis dan kemampuan GPU.

Apabila puluhan parameter tersebut digabungkan, sebuah situs dapat menghasilkan profil teknis yang jauh lebih khas dibandingkan penggunaan sidik audio secara terpisah.

Mozilla mendefinisikan browser fingerprinting sebagai praktik mengumpulkan dan menggabungkan berbagai karakteristik peramban serta sistem operasi untuk mengenali peramban tertentu dan, secara tidak langsung, penggunanya.

Skrip yang diperiksa berada pada bagian infrastruktur Alibaba yang diasosiasikan dengan sistem antipenipuan, sehingga teknologi tersebut mungkin digunakan untuk mendeteksi robot, pencurian harga otomatis, pembayaran mencurigakan, pembuatan akun massal, atau penyalahgunaan kupon.

Meskipun pencegahan penipuan merupakan kepentingan bisnis yang sah, penggunaan teknik pengenalan perangkat tanpa pemberitahuan yang mudah dipahami menimbulkan persoalan mengenai transparansi, dasar pemrosesan data, persetujuan pengguna, dan batas antara keamanan dengan pelacakan.

Peneliti belum dapat memastikan apakah data tersebut digunakan sebagai pengenal permanen, salah satu komponen penilaian risiko keamanan, sarana analisis perilaku konsumen, atau gabungan dari beberapa tujuan karena sistem pada server Alibaba tidak dapat diperiksa dari luar.

AliExpress dan Alibaba juga belum menyampaikan tanggapan publik yang menjelaskan tujuan, masa penyimpanan, cakupan pemrosesan, ataupun mekanisme perlindungan terhadap data sidik perangkat tersebut ketika laporan ini diterbitkan.

BACA JUGA:  Apple Siapkan Siri Lebih Privat, Riwayat Percakapan Bisa Terhapus Otomatis

Perlindungan Privasi di Tengah Era Pelacakan Tanpa Kuki

Brave menyatakan perambannya memblokir skrip AliExpress yang telah dikenali dan menggunakan teknik farbling untuk menambahkan variasi kecil pada hasil Web Audio, Canvas, dan fitur lain agar sebuah situs kesulitan memperoleh sidik yang stabil.

Farbling membuat satu situs menerima hasil yang konsisten selama sesi berlangsung, tetapi situs berbeda atau sesi berikutnya memperoleh hasil yang telah diubah sehingga pelacakan lintas situs menjadi lebih sulit.

Pengguna dapat mengurangi risiko dengan memperbarui peramban, mengaktifkan perlindungan antipenjejakan, membatasi izin situs, menggunakan peramban berorientasi privasi, dan memasang pemblokir konten tepercaya, meskipun pengaturan terlalu ketat terkadang mengganggu fungsi masuk, pembayaran, atau pencegahan penipuan.

Mode penyamaran tidak membuat pengguna sepenuhnya anonim karena fungsi utamanya adalah mengurangi penyimpanan riwayat serta kuki pada perangkat setelah sesi ditutup, bukan menyembunyikan seluruh karakteristik perangkat dari situs yang dikunjungi.

Kasus AliExpress memperlihatkan bahwa pelacakan digital telah berkembang jauh melampaui kuki, sebab cara sebuah komputer menggambar gambar, mengolah suara, menjalankan perangkat keras, dan merespons interaksi kini dapat dirangkai menjadi penanda pengenal.

Gangguan kecil pada sebuah headset akhirnya membuka persoalan besar bagi masa depan privasi internet, yakni apakah teknologi yang sah untuk keamanan boleh bekerja secara tidak terlihat tanpa memberikan pengetahuan, pilihan, dan kendali yang layak kepada manusia sebagai pemilik data. (Ali)

Artikel Terkait

Terpopuler

Artikel Terbaru